在當今高度互聯(lián)的數(shù)字時代,計算機網(wǎng)絡已成為社會運轉(zhuǎn)的基石。從日常通訊到金融交易,從工業(yè)生產(chǎn)到國家安全,無不依賴于這張無形的網(wǎng)絡。網(wǎng)絡的開放性與互聯(lián)性在帶來巨大便利的也使其暴露在眾多威脅之下。因此,網(wǎng)絡安全,作為計算機網(wǎng)絡領域至關重要的一環(huán),其核心使命便是保護網(wǎng)絡系統(tǒng)中的硬件、軟件及數(shù)據(jù)不受破壞、更改和泄露,確保網(wǎng)絡服務的連續(xù)、可靠與安全。
網(wǎng)絡安全的威脅可謂形形色色,主要可歸納為以下幾類:
- 惡意軟件:包括病毒、蠕蟲、特洛伊木馬、勒索軟件等,它們能破壞系統(tǒng)功能、竊取敏感信息或劫持系統(tǒng)資源。
- 網(wǎng)絡攻擊:例如拒絕服務攻擊通過海量請求淹沒目標,使其癱瘓;中間人攻擊則竊聽或篡改通信雙方的數(shù)據(jù)。
- 社會工程學與釣魚:通過欺騙用戶來獲取密碼、財務信息等敏感數(shù)據(jù)。
- 數(shù)據(jù)泄露與內(nèi)部威脅:源于系統(tǒng)漏洞、配置錯誤或內(nèi)部人員的惡意行為。
為了應對這些挑戰(zhàn),網(wǎng)絡安全建立了一套多層次、立體化的防御體系,其核心支柱通常被概括為“CIA三元組”:
- 機密性:確保信息不被未授權(quán)者訪問。主要技術(shù)包括強大的加密算法(如AES, RSA)和嚴格的訪問控制機制。
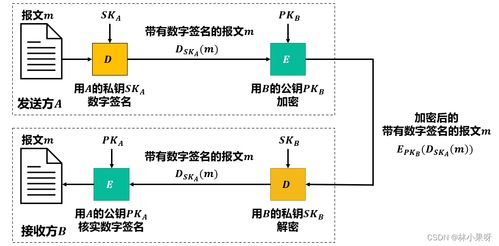
- 完整性:保護數(shù)據(jù)在存儲和傳輸過程中不被非法篡改或破壞。數(shù)字簽名和哈希函數(shù)(如SHA-256)是實現(xiàn)完整性的關鍵工具。
- 可用性:保障授權(quán)用戶在需要時可以正常訪問信息和資源。防范拒絕服務攻擊、部署冗余系統(tǒng)和制定災難恢復計劃是維護可用性的重點。
在實踐中,網(wǎng)絡安全的實現(xiàn)依賴于一系列技術(shù)和協(xié)議:
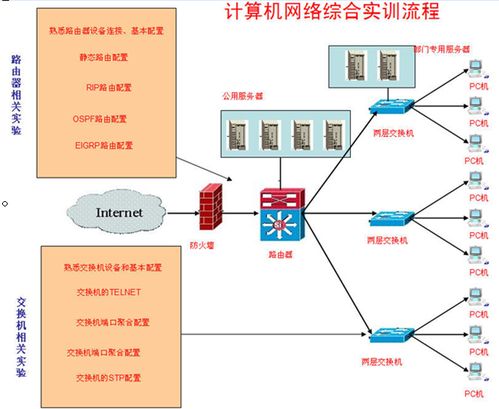
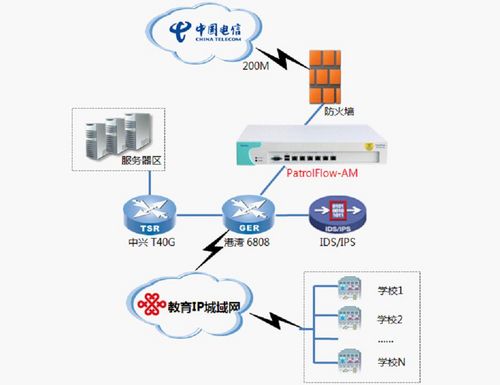
- 防火墻:作為網(wǎng)絡邊界的第一道防線,它根據(jù)預設規(guī)則過濾進出網(wǎng)絡的數(shù)據(jù)包。
- 入侵檢測與防御系統(tǒng):監(jiān)控網(wǎng)絡流量或系統(tǒng)活動,以識別并阻止可疑行為。
- 虛擬專用網(wǎng):在公共網(wǎng)絡上建立加密隧道,確保遠程通信的機密性與完整性。
- 安全協(xié)議:例如用于Web安全的HTTPS/SSL/TLS協(xié)議,用于電子郵件的PGP和S/MIME,以及用于網(wǎng)絡層安全的IPsec協(xié)議。
技術(shù)并非萬能。一個健全的網(wǎng)絡安全策略必須結(jié)合管理措施與人員意識。這包括制定嚴格的安全政策、定期進行漏洞評估與滲透測試、對員工進行持續(xù)的安全意識培訓,以及建立完善的事件應急響應機制。
隨著物聯(lián)網(wǎng)、云計算、人工智能和5G技術(shù)的飛速發(fā)展,網(wǎng)絡邊界日益模糊,攻擊面持續(xù)擴大。零信任安全模型、基于人工智能的威脅狩獵、同態(tài)加密等新興技術(shù)正在引領網(wǎng)絡安全的新方向。
總而言之,網(wǎng)絡安全是計算機網(wǎng)絡的免疫系統(tǒng),是一場永無止境的攻防博弈。它不僅是技術(shù)專家的課題,更關乎每一個網(wǎng)絡用戶的切身利益。構(gòu)建一個安全、可信的網(wǎng)絡空間,需要技術(shù)創(chuàng)新、法規(guī)完善與全民意識提升的協(xié)同并進,從而為數(shù)字社會的繁榮發(fā)展奠定堅實的基礎。